TYPO3 Sicherheit: Sicherheitslücken 2026, Pflichten und Checkliste
Stand: 9. Oktober 2026
TYPO3 ist sicher, solange die Version gepflegt wird, und genau darauf kommt es bei der TYPO3 Sicherheit an. Das TYPO3 Security Team veröffentlicht Schwachstellen als Advisories und liefert Korrekturen nur für gepflegte Versionen. Rund drei Viertel aller TYPO3-Websites laufen im Herbst 2026 auf Versionen ohne kostenlose Sicherheitsupdates; wie Sie Ihre Installation aktuell halten, zeigt der Überblick zum TYPO3 Update.
TYPO3 Sicherheitslücken 2026 im Überblick
Eine gemeldete Lücke geht zunächst vertraulich an das TYPO3 Security Team. Nach dem Prinzip „minimal disclosure“ wird erst veröffentlicht, wenn eine Korrektur existiert. Der Fix erscheint als Security-Release zusammen mit einem Advisory, das betroffene Versionen, Schweregrad nach CVSS, CVE und Fix-Version nennt. Releases kommen gebündelt und planmäßig dienstags, meist monatlich, zwischen 9 und 12 Uhr UTC; für v14 sind der 13.10.2026, der 10.11.2026 und der 08.12.2026 vorgesehen.
| Datum | betroffene Versionen | Schwere / Art |
|---|---|---|
| 13.01.2026 | v10 bis v14 | 4 Advisories (SA-2026-001 bis -004), drei davon Backend-Zugriffskontrolle; High: Recycler-Modul |
| 09.06.2026 | v10 bis v14 | 14 Advisories, 5 High, u. a. Form Framework, File Abstraction Layer, Media-Modul |
| 25.08.2026 | Extensions, nicht Core: powermail, solr, femanager, sf_event_mgt | 8 Extension-Advisories (EXT-SA-2026-020 bis -027), u. a. Template Injection, SQL-Injection, Broken Access Control |
| 08.09.2026 | v14.2.0 bis 14.3.6 sowie ältere Zweige | SA-2026-023 (High): fehlende Autorisierung in lowlevel commands; SA-2026-022: Information Disclosure |
Wer TYPO3 12 ohne ELTS betreibt, hat seit 01.05.2026 die Juni- und September-Lücken offen. Die Korrekturen dafür gibt es nur mit ELTS. Die aktuellen Patch-Versionen sind nach dem Stand vom 08.09.2026 TYPO3 14.3.7, 13.4.35 und 12.4.49, wobei 12.4.49 ausschließlich ELTS-Kunden zur Verfügung steht.
Die Chronik zeigt: Die Lücken betreffen regelmäßig mehrere Hauptversionen, hinzu kommen Extensions. Wichtige Lücken werden vorab angekündigt, dringende erscheinen ohne Vorwarnung. Patch-Updates enthalten nur Bugfixes und Sicherheitskorrekturen, keine neuen Funktionen und keine Breaking Changes. Der Aufwand liegt bei Minuten bis wenigen Stunden einschließlich Tests, und wer monatlich patcht, ist bei den meisten Advisories binnen eines Tages geschützt. Deshalb lohnt schnelles Einspielen, wie es die Checkliste weiter unten beschreibt.
TYPO3 12 ohne ELTS: offene Lücken seit Mai 2026
Jede TYPO3-LTS erhält mindestens drei Jahre kostenlose Pflege, zuerst mit Bugfixes und Sicherheitsupdates, danach nur noch mit Sicherheitsupdates; zwei LTS-Versionen werden parallel gepflegt, etwa alle 18 Monate erscheint eine neue. Für Version 12.4 endete die kostenlose Pflege am 30.04.2026, die kostenpflichtige Überbrückung TYPO3 ELTS läuft bis 30.04.2029, mit Partnerjahr bis 30.04.2030. Reguläres ELTS umfasst drei Jahre, ein viertes Jahr gibt es nur für offizielle TYPO3-Partner. Für TYPO3 11.5 läuft ELTS bis 31.10.2028, für TYPO3 10.4 bis 30.04.2027.
Die Advisories des Jahres 2026 betrafen auch die Versionen 10 bis 12. Korrekturen dafür erhalten Betreiber nur mit ELTS; ohne ELTS bleiben die Lücken offen. ELTS verschafft Zeit für die Migrationsplanung und ersetzt das Versionsupdate nicht.
Risiken veralteter Versionen für die TYPO3 Sicherheit
Für die TYPO3 Sicherheit sind veraltete Versionen aus sechs Gründen ein Risiko, denn sie hängt nicht nur vom Core ab, sondern auch von Extensions und Infrastruktur:
- Veröffentlichte Advisories werden für ungepatchte Systeme zur Angriffsanleitung.
- Ältere TYPO3-Versionen hängen an PHP-Versionen ohne Sicherheitsupdates, denn PHP 7.4, 8.0 und 8.1 sind außer Support.
- Hoster stellen alte PHP-Versionen ein oder verlangen dafür Aufpreise.
- Extensions werden für alte Versionen nicht mehr gepflegt.
- Bei einer Kompromittierung können personenbezogene Daten abfließen.
- Ausfälle oder eine Kompromittierung schaden der Reputation.
Auch bei PHP läuft die Uhr: Sicherheitsupdates gibt es für PHP 8.2 bis 31.12.2026, für 8.3 bis 31.12.2027, für 8.4 bis 31.12.2028 und für 8.5 bis 31.12.2029. PHP 8.2 läuft damit Ende 2026 aus. TYPO3 13 und 14 unterstützen PHP 8.2 bis 8.5, TYPO3 12 ist mit PHP 8.5 dagegen inkompatibel.
Alle Fristen je Version finden Sie unter TYPO3 Roadmap und Versionen.
Status-Ampel: Sicherheitsupdates je TYPO3-Version

TYPO3 14 LTS und 13.4 erhalten derzeit kostenlose Sicherheitsupdates, ältere Hauptversionen nicht:
| Version | Status | Sicherheitsupdates bis |
|---|---|---|
| 14 LTS | Grün | 30.06.2029, kostenlos |
| 13.4 | Grün | 31.12.2027, kostenlos |
| 12.4, 11.5, 10.4 | Gelb | nur über ELTS |
| 9.5 und älter | Rot | keine Pflege mehr |
TYPO3 14.3 LTS erschien am 21.04.2026; kostenlose Bugfixes gibt es bis 31.12.2027, reguläres ELTS bis 30.06.2032 und Partner-ELTS bis 30.06.2033. TYPO3 13.4 LTS erschien am 15.10.2024, die kostenlosen Bugfixes endeten am 30.04.2026, ELTS läuft bis 31.12.2030. Bei TYPO3 9.5 und älter ist auch ELTS ausgelaufen: für 9.5 am 30.09.2024, für 8.7 am 31.03.2024. Laut W3Techs laufen im Oktober 2026 rund 17 % der TYPO3-Websites noch auf Version 4.x bis 8.x.
Sprint Releases wie 14.0 bis 14.2 werden nur bis zum jeweils nächsten Sprint Release unterstützt und sind nicht für Produktivsysteme vorgesehen. Für die Geschäftsführung heißt das: Gelb bedeutet laufende ELTS-Kosten, Rot bedeutet ungepatchte Lücken. Prüfen Sie Ihre Version samt Patch-Stand in den Systeminformationen des Backends und vergleichen Sie sie mit dieser Tabelle.
Rechtliche Pflichten: DSGVO und NIS2 für TYPO3-Websites
Welche Pflichten für eine TYPO3-Website gelten, hängt nicht nur von der Branche ab, sondern auch vom technischen Zustand der Installation. Eine öffentlich erreichbare Website ist aus dem Internet sichtbar, und jedes Advisory macht bekannt, welche Versionen betroffen sind. Der Versionsstand zeigt daher nach außen, ob Sicherheitsmaßnahmen angemessen gepflegt werden, und kann im Streitfall zum Nachweis werden. Für die TYPO3 Sicherheit sind vor allem die DSGVO und die NIS2-Richtlinie einschlägig. Das BFSG betrifft die Barrierefreiheit, nicht die IT-Sicherheit.
Die folgenden Ausführungen zu DSGVO und NIS2 sind keine Rechtsberatung. Die konkrete Pflichtenlage Ihres Unternehmens sollte im Einzelfall rechtlich geprüft werden.
Art. 32 DSGVO: Stand der Technik und 72-Stunden-Meldepflicht
Maßgeblich ist Art. 32 DSGVO: Verantwortliche müssen technische und organisatorische Maßnahmen nach dem Stand der Technik treffen, die dem Risiko angemessen sind. Ein CMS ohne Sicherheitsupdates lässt sich damit nur schwer vereinbaren. Ob eine veraltete Version für sich genommen schon ein Verstoß ist, lässt sich nicht pauschal sagen. Es kommt auf den Schutzbedarf der verarbeiteten Daten, das Risiko und weitere Schutzmaßnahmen an. Bleiben bekannte Lücken offen, wird die Begründung aber schwieriger. Der Bußgeldrahmen nach Art. 83 DSGVO reicht bis 10 Mio. € oder 2 % des weltweiten Jahresumsatzes, bei Verstößen gegen bestimmte Grundsätze bis 20 Mio. € oder 4 %.
Hinzu kommt die Meldepflicht: Eine Verletzung des Schutzes personenbezogener Daten ist der Aufsichtsbehörde möglichst innerhalb von 72 Stunden nach Bekanntwerden zu melden. Bei Verzögerung sind die Gründe anzugeben. Besteht voraussichtlich ein hohes Risiko, sind auch die betroffenen Personen unverzüglich zu benachrichtigen.
NIS2: Pflichten und Haftung der Geschäftsleitung
Ob NIS2 für Ihr Unternehmen gilt, hängt von Sektor und Größe ab. Das deutsche Umsetzungsgesetz ist seit Dezember 2025 in Kraft. Erfasst sind besonders wichtige und wichtige Einrichtungen in 18 Sektoren. Als Faustregel gelten mittlere Unternehmen ab 50 Beschäftigten oder 10 Mio. € Jahresumsatz, kleine Einrichtungen sind nur in Ausnahmefällen erfasst.
Betroffene müssen ein Risikomanagement betreiben, das auch die Lieferkettensicherheit umfasst. Bei Sicherheitsvorfällen gilt eine dreistufige Meldekette: 24 Stunden bis zur Frühwarnung, 72 Stunden bis zur Meldung, ein Monat bis zum Abschlussbericht. Die Website gehört zur IT-Landschaft, Patch-Management und dokumentierte Update-Prozesse dienen als Nachweis.
Die Geschäftsleitung haftet persönlich für die Umsetzung (§ 38 BSIG). Die Bußgelder reichen bis 10 Mio. € beziehungsweise 2 % des Jahresumsatzes, bei wichtigen Einrichtungen bis 7 Mio. € beziehungsweise 1,4 %. Wir empfehlen, die eigene Betroffenheit frühzeitig prüfen zu lassen.
TYPO3 Security Check: Sicherheits-Checkliste für Betreiber
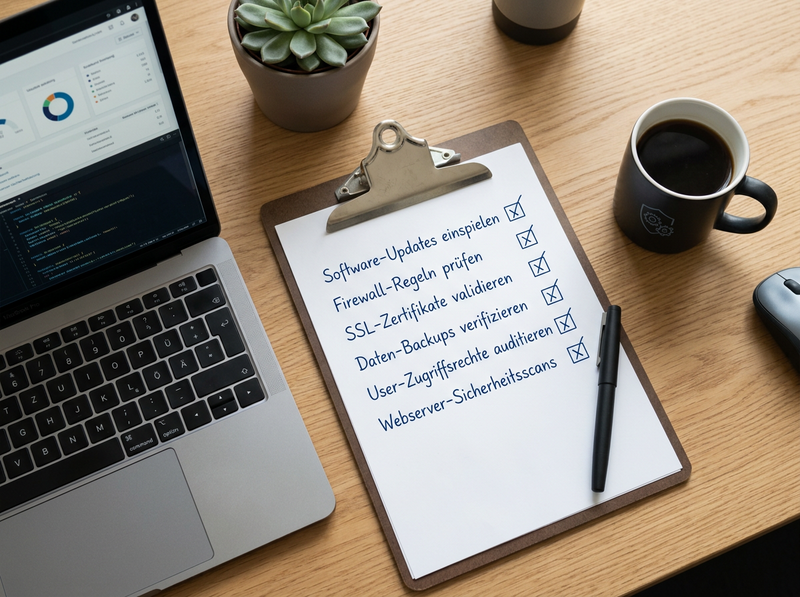
Diese Checkliste zur TYPO3 Sicherheit dient IT-Leitung und Website-Verantwortlichen als Selbst-Check. Als Erstes klären Sie, welche Version läuft: TYPO3 Version prüfen.
- Betreiben Sie den Core auf einem gepflegten Zweig (14.3 oder 13.4) oder schließen Sie einen ELTS-Vertrag ab.
- Führen Sie monatlich eine Patch-Runde für Core und Extensions durch und spielen Sie Sicherheitsreleases binnen 48 Stunden ein.
- Setzen Sie eine PHP-Version mit Sicherheitsupdates ein, besser 8.4 oder 8.5, bei TYPO3 12 maximal 8.4.
- Sichern Sie das Backend ab: starke Passwörter, MFA, IP-Beschränkung oder VPN, minimale Admin-Rechte, enge Dateimounts.
- Aktivieren Sie das Install Tool nur bei Bedarf und löschen Sie ENABLE_INSTALL_TOOL danach.
- Nutzen Sie überall HTTPS, Security-Header und eine aktuelle .htaccess-Vorlage.
- Konfigurieren Sie Formular-Uploads und das Form Framework restriktiv.
- Sichern Sie Datenbank und Dateien täglich und testen Sie den Restore.
- Überwachen Sie Logs, Reports-Modul und Verfügbarkeit extern und abonnieren Sie den Advisory-Feed.
- Dokumentieren Sie Wartung und Updates.
TYPO3 Security Audit der IllusionFACTORY®
Ein TYPO3 Security Audit der IllusionFACTORY® prüft Ihre Version samt Patch-Stand, die installierten Extensions gegen veröffentlichte EXT-SA-Advisories, die PHP-Version sowie die Konfiguration von Backend, Install Tool und Dateirechten. Dahinter stehen eigene TYPO3-Entwickler, seit 30 Jahren im Geschäft. Welche PHP-Version zu Ihrer TYPO3-Version passt, erklärt der Beitrag TYPO3 PHP-Version. Einen ersten Anhaltspunkt liefert die Online-Versionsprüfung: Sie geben Ihre Domain ein, und das Modul erkennt die TYPO3-Hauptversion.
Update auf TYPO3 14 LTS: die wirksamste Maßnahme für TYPO3 Sicherheit
Die wirksamste Einzelmaßnahme für die TYPO3 Sicherheit ist das Update auf TYPO3 14 LTS: Keine andere gepflegte Version erhält so lange kostenlose Sicherheitsupdates. Betreiber von TYPO3 12, 11 oder 10 schließen damit offene Lücken dauerhaft, statt laufende ELTS-Kosten zu tragen. Die IllusionFACTORY® bietet das Versionsupdate als Aktionspreis je Ausgangsversion an, ab 1.200 € zzgl. MwSt. Der Endpreis ergibt sich nach individueller Prüfung Ihrer Installation. Je nach Vorhaben kann unter Umständen eine Förderung in Frage kommen; ob das bei Ihnen zutrifft, klären wir in der Beratung. Wie sich die Kosten zusammensetzen, steht unter TYPO3 Update Kosten. Sie können den Preis für Ihre TYPO3-Version prüfen oder direkt eine Beratung anfragen.
FAQ
Wie sicher ist TYPO3 als Content-Management-System?
TYPO3 ist sicher, solange die Installation und ihre Umgebung gepflegt werden. Automatisch sicher ist das System nicht: Entscheidend sind Pflege, Konfiguration und Betrieb. Die Sicherheit Ihrer Website hängt von drei Bereichen ab. Beim Core zählt, dass er auf einer Version läuft, für die das TYPO3 Security Team noch Korrekturen liefert. Extensions benötigen ebenfalls regelmäßige Updates. Zum Betrieb gehören die PHP-Umgebung, ein abgesichertes Backend und Backups. Rund drei Viertel aller TYPO3-Websites laufen im Herbst 2026 auf Versionen ohne kostenlose Sicherheitsupdates.
Wie erfahre ich von neuen TYPO3-Sicherheitslücken?
Neue TYPO3-Sicherheitslücken erfahren Sie über die Advisories des TYPO3 Security Teams. Fix und Advisory erscheinen gemeinsam als Security-Release, meist planmäßig dienstags zwischen 9 und 12 Uhr UTC. Für v14 sind der 13.10.2026, 10.11.2026 und 08.12.2026 vorgesehen. Wichtige Lücken werden vorab angekündigt, dringende erscheinen ohne Vorwarnung. So bleiben Sie auf dem Laufenden: Abonnieren Sie den Advisory-Feed, prüfen Sie Ihren Patch-Stand in den Systeminformationen des Backends, beachten Sie die Extension-Advisories (EXT-SA) und planen Sie eine monatliche Patch-Runde ein.
Was ist ein TYPO3 Security Advisory und was enthält es?
Ein TYPO3 Security Advisory ist die offizielle Sicherheitsmeldung des TYPO3 Security Teams zu einer Schwachstelle. Eine gemeldete Lücke wird zunächst vertraulich behandelt. Nach dem Prinzip „minimal disclosure“ erscheint das Advisory erst, wenn eine Korrektur existiert, und zwar zusammen mit dem Security-Release.
Ein Advisory enthält in der Regel:
- die betroffenen Versionen,
- den Schweregrad nach CVSS,
- die CVE-Kennung,
- die Fix-Version, mit der die Lücke geschlossen wird.
Advisories gibt es für den Core (SA-Nummern) und für Extensions (EXT-SA-Nummern).
Für welche TYPO3-Versionen veröffentlicht das TYPO3 Security Team Sicherheitskorrekturen?
Das TYPO3 Security Team liefert Korrekturen nur für gepflegte Versionen. Stand 9. Oktober 2026 gilt:
- TYPO3 14 LTS: kostenlose Sicherheitsupdates bis 30.06.2029.
- TYPO3 13.4: kostenlose Sicherheitsupdates bis 31.12.2027.
- TYPO3 12.4, 11.5 und 10.4: Korrekturen nur über das kostenpflichtige ELTS.
- TYPO3 9.5 und älter: keine Pflege mehr.
Sprint Releases (14.0 bis 14.2) werden nur bis zum nächsten Sprint Release unterstützt und sind nicht für Produktivsysteme gedacht. Extensions werden separat über EXT-SA-Advisories behandelt.
Wie schnell sollten Sicherheitsupdates in TYPO3 eingespielt werden?
Sicherheitsreleases sollten Sie binnen 48 Stunden einspielen. Der Grund: Mit der Veröffentlichung eines Advisories sind die Lücken öffentlich bekannt, und ungepatchte Systeme werden dadurch angreifbar. Planmäßige Releases erscheinen meist dienstags, dringende Lücken dagegen ohne Vorwarnung, daher sollten Sie kurzfristig reagieren können. Der Aufwand ist gering: Patch-Updates enthalten nur Bugfixes und Sicherheitskorrekturen, keine Breaking Changes. Mit Tests dauern sie Minuten bis wenige Stunden. Core und Extensions gehören beide in die Patch-Runde. Möglich ist das Update nur auf einer gepflegten Version, bei älteren Versionen nur mit ELTS.
Welche Sicherheitslücken gab es 2026 in TYPO3?
Im Jahr 2026 gab es Stand 9. Oktober 2026 vier Veröffentlichungstermine mit Sicherheitslücken:
- 13.01.2026: 4 Advisories (SA-2026-001 bis -004) für v10 bis v14, drei davon zur Backend-Zugriffskontrolle; als High eingestuft: das Recycler-Modul.
- 09.06.2026: 14 Advisories, davon 5 High, u. a. Form Framework, File Abstraction Layer und Media-Modul (v10 bis v14).
- 25.08.2026: 8 Extension-Advisories (EXT-SA-2026-020 bis -027) zu powermail, solr, femanager und sf_event_mgt, u. a. Template Injection, SQL-Injection und Broken Access Control.
- 08.09.2026: SA-2026-023 (High, fehlende Autorisierung in lowlevel commands) und SA-2026-022 (Information Disclosure).
Aktuelle Patch-Versionen sind 14.3.7, 13.4.35 und 12.4.49 (nur mit ELTS).
Was ist TYPO3 ELTS und wie schließt es Sicherheitslücken?
TYPO3 ELTS (Extended Long Term Support) ist die kostenpflichtige Überbrückung für Versionen, deren kostenlose Pflege ausgelaufen ist. Sie liefert weiterhin Sicherheitskorrekturen, sodass Lücken aus Advisories auch in älteren Versionen geschlossen werden. Die Laufzeiten: TYPO3 12.4 bis 30.04.2029, mit Partnerjahr bis 30.04.2030; TYPO3 11.5 bis 31.10.2028; TYPO3 10.4 bis 30.04.2027. Für TYPO3 12 gibt es die Korrekturen aktueller Advisories daher nur mit ELTS. ELTS verschafft Zeit für die Migrationsplanung, ersetzt das Versionsupdate aber nicht.
Warum werden veröffentlichte Advisories für Angreifer zur Anleitung?
Ein veröffentlichtes Advisory verrät Angreifern, welche Systeme verwundbar sind, sodass sie nicht mehr selbst nach Schwachstellen suchen müssen. Mehrere Faktoren machen es zur Anleitung. Der Fix zeigt, wo der Fehler im Code lag: Aus dem Vergleich von alter und neuer Version lässt sich die Lücke nachvollziehen. Websites sind aus dem Internet sichtbar, daher lassen sich Installationen mit ungepatchten Versionen gezielt finden. Wer nicht patcht, bleibt angreifbar. Besonders gefährdet sind Systeme ohne Sicherheitsupdates, etwa TYPO3 12 ohne ELTS. Wer Sicherheitsreleases zeitnah einspielt, entzieht diesem Vorgehen die Grundlage.
Welche Rolle spielen PHP-Version und Hosting für die TYPO3 Sicherheit?
PHP-Version und Hosting bilden die Basis der TYPO3 Sicherheit, denn Core-Updates helfen wenig, wenn die Umgebung darunter ungepatcht ist. TYPO3 benötigt eine PHP-Version mit Sicherheitsupdates. PHP 7.4, 8.0 und 8.1 sind außer Support, PHP 8.2 erhält Updates nur noch bis 31.12.2026.
- Empfehlung: PHP 8.4 oder 8.5. TYPO3 13 und 14 unterstützen PHP 8.2 bis 8.5.
- TYPO3 12: maximal PHP 8.4, da PHP 8.5 inkompatibel ist.
- Hosting: Manche Hoster stellen alte PHP-Versionen ein oder verlangen dafür Aufpreise.
- Reihenfolge: Vor einem TYPO3-Update zuerst PHP auf die höchste unterstützte Version anheben und stabilisieren.
Wie wirken sich Extensions von Drittanbietern auf die Sicherheit meiner TYPO3-Website aus?
Extensions erweitern die Angriffsfläche Ihrer Website, denn die Sicherheit hängt nicht nur vom Core ab. Auch Drittanbieter-Extensions können Schwachstellen enthalten, und jede zusätzlich installierte Erweiterung vergrößert das Risiko. Pflegen Sie Extensions deshalb in der Patch-Runde zusammen mit dem Core. Beachten Sie außerdem, dass Extensions für alte TYPO3-Versionen oft nicht mehr gepflegt werden. Prüfen Sie Ihre installierten Extensions regelmäßig gegen veröffentlichte EXT-SA-Advisories.
Wann muss ich nach einem Sicherheitsvorfall die 72-Stunden-Meldepflicht beachten?
Die 72-Stunden-Frist nach Art. 32/33 DSGVO greift, wenn ein Sicherheitsvorfall zu einer Verletzung des Schutzes personenbezogener Daten führt, etwa wenn Angreifer über eine ungepatchte TYPO3-Lücke Kundendaten, Formulareinträge oder Backend-Benutzerdaten abgreifen. Die Meldung an die Aufsichtsbehörde soll möglichst innerhalb von 72 Stunden nach Bekanntwerden erfolgen. Bei Verzögerung sind die Gründe anzugeben. Besteht voraussichtlich ein hohes Risiko, sind auch die Betroffenen unverzüglich zu benachrichtigen. Für erfasste Einrichtungen können zusätzlich Meldepflichten nach NIS2 gelten. Lassen Sie Ihre Pflichten im Einzelfall rechtlich prüfen.
Betrifft NIS2 meine Website und haftet die Geschäftsleitung?
Das hängt von Ihrem Unternehmen ab, nicht von TYPO3. NIS2 gilt für besonders wichtige und wichtige Einrichtungen in 18 Sektoren. Als Faustregel sind mittlere Unternehmen ab 50 Beschäftigten oder 10 Mio. € Jahresumsatz erfasst, kleine nur in Ausnahmefällen. Das deutsche Umsetzungsgesetz ist seit Dezember 2025 in Kraft. Ihre Website gehört zur IT-Landschaft, daher dienen Patch-Management und dokumentierte Updates als Nachweis.
- Die Geschäftsleitung haftet persönlich für die Umsetzung (§ 38 BSIG).
- Bußgelder: bis 10 Mio. € bzw. 2 % des Jahresumsatzes, bei wichtigen Einrichtungen bis 7 Mio. € bzw. 1,4 %.
- Meldekette bei Vorfällen: 24 Stunden Frühwarnung, 72 Stunden Meldung, ein Monat Abschlussbericht.
Das ist keine Rechtsberatung; lassen Sie Ihre Betroffenheit frühzeitig prüfen.
Welche Punkte gehören auf eine Sicherheits-Checkliste für TYPO3-Betreiber?
Eine praxistaugliche Sicherheits-Checkliste für TYPO3-Betreiber umfasst diese Punkte. Version: den Core auf einem gepflegten Zweig betreiben, sonst einen ELTS-Vertrag abschließen. Updates: Core und Extensions regelmäßig patchen. PHP: eine Version mit Sicherheitsupdates nutzen. Backend: starke Passwörter, MFA, IP-Beschränkung oder VPN, minimale Admin-Rechte. Install Tool: nur bei Bedarf aktivieren, danach ENABLE_INSTALL_TOOL löschen. Härtung: HTTPS, Security-Header, aktuelle .htaccess-Vorlage, restriktive Formular-Uploads. Backups: Datenbank und Dateien täglich sichern, Restore testen. Monitoring: Logs, Reports-Modul und Verfügbarkeit überwachen. Dokumentation: Wartung und Updates festhalten.
Was prüft ein TYPO3 Security Audit der IllusionFACTORY®?
Ein TYPO3 Security Audit der IllusionFACTORY® prüft die technische Basis und die Konfiguration Ihrer Installation. Im Fokus stehen:
- TYPO3-Version samt Patch-Stand: Wird der Core noch gepflegt, und sind alle Sicherheitsreleases eingespielt?
- Installierte Extensions: Abgleich mit veröffentlichten EXT-SA-Advisories.
- PHP-Version: Erhält sie Sicherheitsupdates, und passt sie zur TYPO3-Version?
- Konfiguration: Backend, Install Tool und Dateirechte.
Dahinter stehen eigene TYPO3-Entwickler, die seit 30 Jahren im Geschäft sind. Einen ersten Anhaltspunkt liefert die Online-Versionsprüfung: Sie geben Ihre Domain ein, und das Modul erkennt die TYPO3-Hauptversion.
Ist das Update auf TYPO3 14 LTS die wirksamste Sicherheitsmaßnahme und was kostet es?
Ja, als Einzelmaßnahme ist das Update auf TYPO3 14 LTS die wirksamste. Keine andere gepflegte Version erhält so lange kostenlose Sicherheitsupdates. Wer TYPO3 12, 11 oder 10 betreibt, schließt damit offene Lücken dauerhaft, statt laufende ELTS-Kosten zu tragen. Das Update ersetzt aber nicht die laufende Pflege: Patches, eine aktuelle PHP-Version, gepflegte Extensions und ein abgesichertes Backend bleiben nötig. Kosten: Die IllusionFACTORY® bietet das Versionsupdate als Aktionspreis je Ausgangsversion ab 1.200 € zzgl. MwSt. an. Den Endpreis nennen wir nach individueller Prüfung Ihrer Installation. Je nach Vorhaben kann unter Umständen eine Förderung in Frage kommen; das klären wir in der Beratung.